Nuki omarmt EU-cyberregels en vraagt strikte handhaving
Security-by-Design en meldplichten onder de CRA centraal
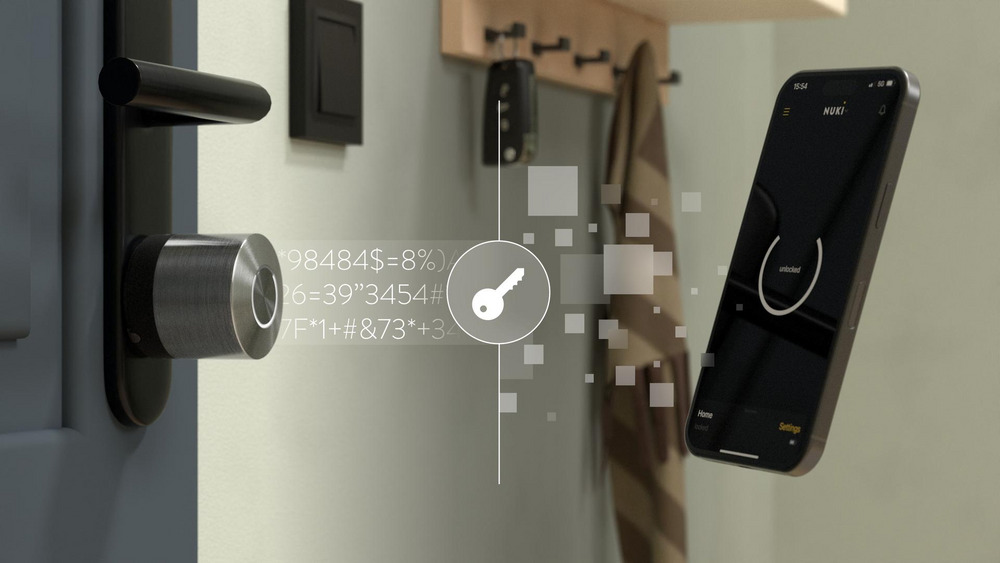
Nieuwe Europese regels voor cyberweerbaarheid
Op 11 september 2026 treden in de EU de eerste meldingsplichten van de Cyber Resilience Act (CRA) in werking. Daarmee wordt cybersecurity voor producten met digitale elementen een wettelijke plicht, niet langer een vrijblijvende inspanning. Nuki, bekend van slimme toegangsoplossingen, zegt klaar te zijn en pleit tegelijk voor strenge en consequente handhaving in de hele sector.
De CRA geldt voor een breed spectrum aan producten met digitale componenten, van software en IT-infrastructuur tot verbonden apparaten. Voor specifieke categorieën, zoals medische hulpmiddelen, burgerluchtvaarttoepassingen en bepaalde voertuigen, gelden uitzonderingen. Volledige naleving wordt verplicht voor alle nieuw op de EU-markt gebrachte verbonden producten vanaf 11 december 2027.
Nuki bouwt op Security-by-Design
Nuki benadrukt dat het al sinds de oprichting inzet op Security-by-Design: end-to-end-encryptie, doorlopende dreigingsanalyses en automatische beveiligingsupdates op afstand vormen de standaard. Ook aan de hardwarezijde worden fysieke Secure Elements, geheugenbescherming en antimanipulatiemaatregelen toegepast.
“Voor ons is IT-beveiliging niet iets wat je achteraf aan een product toevoegt zodra er nieuwe regelgeving komt. Het zit vanaf het begin in het DNA van onze producten. We zien de Cyber Resilience Act dan ook als een logisch vervolg op de koers die we al jaren volgen,” zegt medeoprichter en Chief Innovation Officer Jürgen Pansy. “Niemand voldoet van de ene op de andere dag aan alle eisen van de CRA. Dankzij het voorbereidende werk hoeven wij onze werkwijze nu niet in allerijl om te gooien.”
Meldplichten binnen 24 en 72 uur
De nieuwe meldingsplichten vragen om snelle en gestructureerde respons: bij actief misbruikte kwetsbaarheden of ernstige beveiligingsincidenten is binnen 24 uur een eerste officiële waarschuwing vereist, gevolgd door een uitgebreidere melding binnen 72 uur met de beschikbare informatie en een eerste impactbeoordeling.
“Bedrijven moeten in zeer korte tijd betrouwbaar kunnen vaststellen welke producten en versies zijn getroffen, hoe ernstig een incident is en welke maatregelen nodig zijn. Dat kan alleen als risicoanalyses, veilige productontwikkeling, technische tests en het beheer van kwetsbaarheden goed op elkaar aansluiten,” benadrukt Luise Werner, cybersecurityexpert bij secuvera.
Onafhankelijke tests blijven cruciaal
Volgens AV-TEST kan een product op papier veilig lijken, maar in de praktijk alsnog kwetsbaar zijn. “Onafhankelijke beveiligingstests bieden een essentieel extra perspectief,” zegt Eric Clausing, IoT Lead bij AV-TEST. Veel kwetsbaarheden ontstaan tijdens implementatie, niet in het concept. Daarom zijn technische tests van communicatie, apps en hardware onmisbaar om te garanderen dat beveiliging in de praktijk standhoudt. Het bindende CRA-kader kan beveiliging bovendien meetbaar en transparant maken voor fabrikanten én eindgebruikers.
Kloof met consumentenvertrouwen dichten
Ondanks hoge technische veiligheidsniveaus bij gevestigde slimme deursloten blijft er een kloof tussen feitelijke veiligheid en perceptie. Uit een Nuki-klantonderzoek (2025) noemt 44 procent beveiligingszorgen als een belangrijke drempel bij de aanschaf van een elektronisch deurslot. Een whitepaper van Parks Associates (2025) schetst een vergelijkbaar beeld voor smarthome-apparaten in het algemeen.
CEO Martin Pansy: “Regelgeving zoals de CRA, betrouwbare standaarden zoals Matter en keurmerken van onafhankelijke testinstituten helpen onterechte zorgen weg te nemen en het vertrouwen te vergroten.”
Kosten, concurrentie en markttoezicht
De Europese Commissie schat de directe nalevingskosten van de CRA op circa 29 miljard euro, ongeveer twee procent van de omzet van de Europese industrie (SWD(2022) 282). Daarbovenop komen langjarige verplichtingen, zoals het vijf jaar of langer leveren van beveiligingsupdates, en strengere eisen aan component- en toolkeuze. Voor jonge bedrijven kan dit een substantiële toetredingsdrempel vormen.
Martin Pansy pleit daarom voor scherp markttoezicht: “De CRA stelt de juiste eisen, maar ze zijn pas effectief als ze ook echt worden gehandhaafd. Alleen een gelijk speelveld beloont verantwoordelijkheid en voorkomt dat partijen via de achterdeur de markt betreden met lagere beveiligingsstandaarden.”
Over Nuki Home Solutions
Nuki werd in 2015 opgericht in Graz (Oostenrijk) en groeide uit tot een toonaangevende Europese speler in slimme, achteraf in te bouwen toegangsoplossingen. Het bedrijf telt een internationaal team en is ISO 9001- en ISO 14001-gecertificeerd. Naast het Smart Lock en een reeks accessoires werkt Nuki verder aan oplossingen voor een volledig sleutelloze toekomst.